在边界防护逐渐被绕过、攻击链条日益隐蔽的今天,单纯依靠防火墙和入侵检测设备已经很难及时发现潜伏在内网中的威胁。欺骗防御系统正是在这样的背景下走进安全团队的视野——它不追求把攻击者挡在门外,而是主动布下诱饵,让攻击者在不知情的情况下暴露行踪。对于信息传输、软件和信息技术服务行业而言,业务系统复杂、数据资产密集、供应链接口众多,欺骗防御往往能成为传统防护手段之外的一层有效补充。
欺骗防御系统到底是什么
欺骗防御系统(Deception Defense System)是一类通过部署虚假资产、伪造业务流量和诱饵凭据,诱导攻击者产生交互并对其行为进行记录分析的安全产品。它的核心逻辑不是"堵",而是"骗"和"看":在真实资产周围构建一个高度仿真的影子环境,攻击者一旦扫描、探测或尝试登录这些诱饵,系统就会立即捕获其IP、工具指纹、攻击手法和横向移动路径。
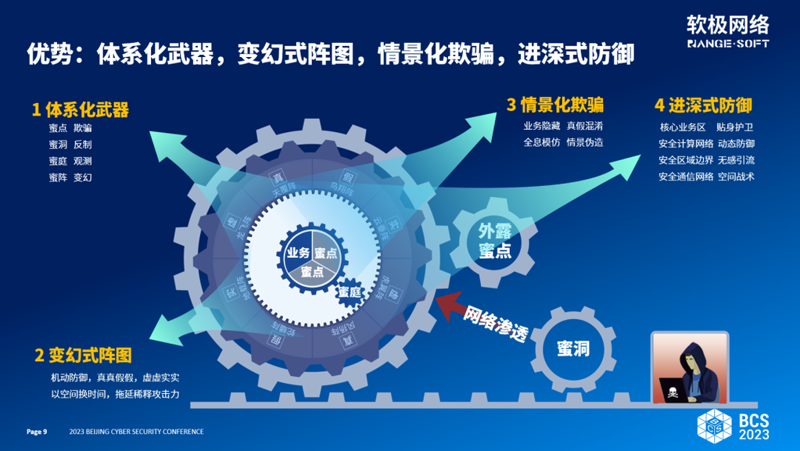
与蜜罐诱捕平台相比,欺骗防御系统更强调体系化和自动化。早期蜜罐多为单点部署、被动等待,而现代欺骗防御系统通常包含诱饵管理、流量仿真、攻击溯源、告警联动等模块,能够与态势感知平台、SIEM、EDR等系统对接,形成从诱捕到响应的闭环。对于提供软件开发、系统集成、运维服务的技术型企业来说,这类系统还能帮助厘清内网资产暴露面,发现那些长期被忽视的"影子资产"。
欺骗防御与传统安全防护的差异
传统安全设备大多基于规则和特征匹配,面对0day、无文件攻击、合法凭据滥用等手法时容易失效。欺骗防御系统的价值在于它不依赖已知特征——诱饵本身没有真实业务价值,任何对诱饵的访问都具备高度可疑性,误报率天然较低。
- 低误报:正常员工几乎不会访问诱饵资产,一旦触发即可视为高置信度信号。
- 主动发现:不等待攻击者触发告警规则,而是在其侦察阶段就完成捕获。
- 攻击者视角:通过诱饵交互还原攻击者的工具、意图和战术,为网络攻击溯源提供一手证据。
- 内网覆盖:弥补边界设备对东西向流量监控不足的短板,强化内网安全防护。
需要说明的是,欺骗防御并不能替代漏洞扫描服务、零信任安全架构或终端防护,它更像是整个安全体系中的"传感器网络",用低成本、高仿真的方式扩展了检测覆盖面。
蜜罐诱捕平台的关键能力
蜜罐诱捕平台是欺骗防御系统的落地形态之一,其能力通常体现在几个层面。第一是诱饵种类,涵盖仿真主机、仿真Web应用、仿真数据库、仿真工控协议、诱饵文件、诱饵账号等,覆盖攻击者常见的侦察路径。第二是仿真深度,诱饵需要具备真实的端口响应、服务指纹和交互逻辑,否则稍有经验攻击者一眼就能识破。第三是溯源能力,系统需记录完整会话、payload和攻击链,支持对攻击源进行画像和关联分析。
在实际部署中,蜜罐诱捕平台常被放置在DMZ区、办公网核心区、服务器区和云上VPC中,形成多层诱捕网。对于信息技术服务企业,还可以把诱饵嵌入到软件交付环境、测试环境和运维跳板机附近,这些位置往往是攻击者横向移动的必经之路。
从诱捕到溯源:威胁情报分析如何落地
欺骗防御系统产生的数据价值不止于告警。诱饵交互记录中包含攻击者IP、User-Agent、扫描器指纹、暴力破解字典、恶意样本下载行为等信息,经过威胁情报分析后可以沉淀为可复用的情报资产。例如,将诱捕到的攻击源IP与外部威胁情报库比对,可以判断其是否属于已知APT组织的基础设施;将攻击者使用的工具哈希与内部样本库关联,可以识别其攻击手法是否与历史事件同源。
更进一步,安全团队可以把诱捕数据接入安全态势感知平台,与流量日志、终端日志、身份认证日志做关联分析,构建攻击链视图。这种"诱饵触发—行为记录—情报关联—态势呈现"的路径,正是APT攻击检测所需要的长周期视角。APT攻击往往潜伏时间长、横向移动多,欺骗防御系统提供的诱捕点恰好能在其侦察和驻留阶段留下痕迹。
欺骗防御在零信任安全体系中的位置
零信任安全强调"永不信任、持续验证",其落地依赖身份、设备、权限、行为的持续评估。欺骗防御系统可以看作零信任体系中的"行为验证补充":当攻击者窃取了合法凭据,传统认证机制可能无法区分真伪,但诱饵凭据和诱饵资源能够在其使用过程中触发告警。将欺骗防御与零信任安全策略结合,可以在身份认证之外增加一层基于行为的检测能力,尤其适用于远程办公、混合云和多分支机构的场景。
红蓝对抗演练中的实战价值
红蓝对抗演练是检验安全体系有效性的重要手段,而欺骗防御系统在演练中既是防守方的"雷达",也是检验攻击方隐蔽能力的试金石。蓝队可以通过诱饵部署密度、触发响应速度、溯源完整度等指标评估自身检测能力;红队则可以在演练中检验诱饵识别与规避技巧,推动防守方持续优化仿真质量。这种双向打磨,比单纯的设备堆叠更能提升实战水平。
对于提供系统集成和运维服务的企业,还可以将欺骗防御纳入客户安全服务方案,配合漏洞扫描服务、安全加固和应急响应,形成覆盖"预防—检测—响应"的技术服务链条。
部署欺骗防御系统时的几个实务建议
- 先梳理资产再布诱饵:诱饵要贴近真实业务环境,避免与现有资产明显割裂,否则容易被识别。
- 控制诱饵数量与位置:诱饵并非越多越好,应优先覆盖攻击者横向移动的高频路径和核心数据区周边。
- 建立告警分级与响应流程:诱饵触发属于高置信度事件,需要明确谁来看、多久响应、如何取证。
- 注重合法合规:诱饵不得收集真实用户隐私数据,诱捕记录的使用应符合相关法律法规要求。
- 持续更新仿真内容:攻击者会学习,诱饵的操作系统版本、服务指纹、文件内容也需要定期更新,保持欺骗效果。
欺骗防御系统的本质,是把安全对抗的战场从"边界拦截"延伸到"内网感知"。它不能解决所有安全问题,但在APT攻击检测、网络攻击溯源、内网安全防护等场景中,提供了一种低成本、低误报、高价值的检测思路。对于信息传输与信息技术服务行业的企业来说,把欺骗防御系统与威胁情报分析、零信任安全、安全态势感知等能力组合起来,才更有可能在真实的攻防对抗中占据主动。