在传统的网络安全建设中,企业往往把预算和精力集中在防火墙、入侵检测、终端防护等"堵漏"手段上。然而攻击者的手法正在快速演进,尤其是APT攻击、0day利用和横向移动等高级威胁,常常能绕过基于特征匹配的防御体系,在企业内网中潜伏数周甚至数月而不被发现。面对这种局面,蜜罐诱捕平台作为一种"主动防御"技术,正在成为安全运营中心(SOC)的重要补充手段。本文将从原理、价值、部署实践和选型要点等角度,系统梳理蜜罐诱捕平台在企业安全体系中的定位与落地方法。
什么是蜜罐诱捕平台
蜜罐(Honeypot)本质上是一种安全诱饵资源,它被刻意设计成看似有价值、实则受控的目标,用来吸引攻击者探测、入侵和停留。蜜罐诱捕平台则是将分散的蜜罐节点统一管理、集中编排、联动分析的系统化平台,通常包含诱饵仿真、流量牵引、攻击捕获、行为分析、告警响应等模块。
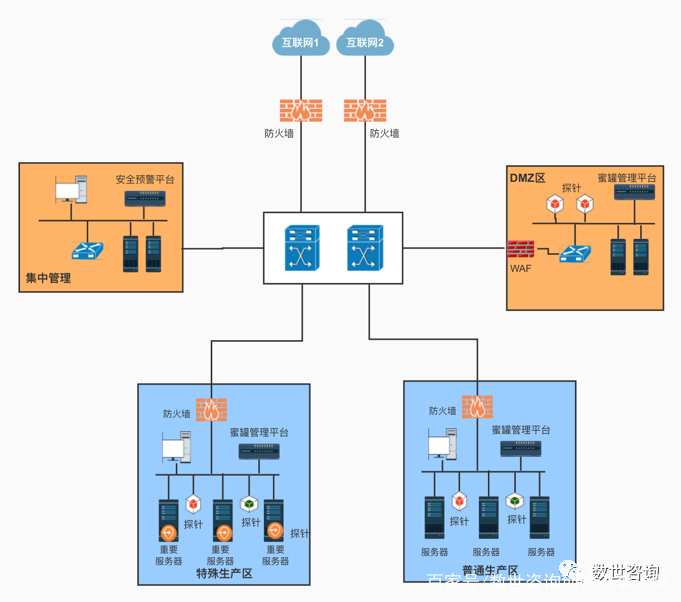
与传统检测设备不同,蜜罐诱捕平台的核心逻辑不是"识别已知恶意特征",而是"任何对诱饵的访问都是可疑的"。这一特性使它在检测未知威胁、内网横向移动和自动化扫描方面具备天然优势,同时也大幅降低了误报率——正常业务系统几乎不会主动访问蜜罐节点。
蜜罐诱捕平台在企业安全体系中的核心价值
1. 提升APT攻击检测能力
高级持续性威胁往往具备较强的隐蔽性,攻击者会长期潜伏、低速探测。蜜罐诱捕平台通过在内网关键区域布设仿真服务,能够在攻击者进行资产扫描、凭证窃取或横向渗透时及时触发告警,为安全团队争取宝贵的响应窗口。结合威胁情报分析,平台还可以对捕获样本进行关联研判,还原攻击链。
2. 支撑网络攻击溯源
蜜罐节点记录的是攻击者的真实交互行为,包括源IP、攻击载荷、命令执行序列、工具指纹等。这些高价值数据是攻击溯源的重要依据。通过蜜罐诱捕平台与日志审计、流量分析系统的联动,安全团队可以更完整地刻画攻击者画像,为事后追责和取证提供支撑。
3. 强化内网安全防护与零信任落地
零信任强调"永不信任、持续验证",而蜜罐诱捕平台恰好可以作为验证手段之一:任何试图访问诱饵资源的内部账号都应被视为异常。将蜜罐与身份认证、微隔离策略结合,可以有效发现失陷主机和被盗凭证,弥补边界防护的盲区。
4. 丰富安全态势感知数据源
安全态势感知平台需要多维度数据支撑,蜜罐捕获的攻击事件具有高置信度、低噪声的特点,是态势感知系统中质量极高的情报来源。将蜜罐数据接入态势平台,可以显著提升整体风险可视化和告警优先级排序的准确性。
蜜罐诱捕平台的典型类型与部署形态
- 低交互蜜罐:仅模拟服务端口和协议响应,部署轻量、风险低,适合大范围铺开,用于发现扫描和探测行为。
- 高交互蜜罐:提供较完整的操作系统或应用环境,能够捕获更丰富的攻击行为与样本,但运维成本和风险相对更高。
- 蜜网(Honeynet):由多个蜜罐组成的网络环境,可模拟完整业务拓扑,适合研究攻击链路和红蓝对抗演练。
- 蜜标(Honeytoken):伪造的凭证、文档或数据库记录,一旦被使用即触发告警,是检测内部数据泄露和凭证滥用的有效手段。
在部署位置上,建议遵循"外网诱捕+内网布防"的思路:在互联网边界部署面向扫描和自动化攻击的诱饵,在内网核心区、服务器区、办公网段部署仿真业务节点,形成层次化诱捕体系。对于云环境和混合架构,还需考虑虚拟化蜜罐与容器化部署方式,保证覆盖范围与业务同步扩展。
落地实践:蜜罐诱捕平台建设的几个关键步骤
明确目标与范围
建设前应明确平台要解决的核心问题,是发现外部扫描、检测内网横向移动,还是支撑攻防演练与溯源取证。目标不同,诱饵类型、部署密度和联动策略都会有差异。
合理设计诱饵与仿真环境
诱饵的真实感直接决定诱捕效果。应结合企业实际业务特征,仿真常见的Web服务、数据库、文件共享、远程管理端口等,避免使用过于明显的默认配置。同时要确保蜜罐与真实业务隔离,防止攻击者借蜜罐跳板进入生产环境。
建立告警与响应闭环
蜜罐产生的告警需要纳入统一的安全运营流程,明确分级标准、处置责任人和联动动作。可与SIEM、SOAR平台对接,实现自动封禁、取证留存和工单流转,避免"只告警不处置"。
与红蓝对抗演练结合
蜜罐诱捕平台是红蓝对抗演练中的重要观测点。通过演练检验诱饵的隐蔽性和告警的及时性,持续优化布防策略,能够形成"演练—发现—优化"的良性循环。
选型与运营建议
在选择蜜罐诱捕平台时,建议重点关注以下几个方面:诱饵类型的丰富度与仿真逼真度、集中管理与编排能力、与现有安全设备(如态势感知、威胁情报、漏洞扫描服务)的联动能力、捕获数据的分析深度,以及部署运维的便捷性。此外,平台应支持与漏洞扫描服务协同,根据资产暴露面动态调整诱饵布设位置,让诱捕体系随业务变化持续演进。
运营层面,蜜罐不是"部署即完成"的项目,而是需要持续运营的安全能力。建议安排专人定期查看捕获数据、更新诱饵策略、分析攻击手法变化,并将高质量情报反哺到威胁情报分析和整体防护策略中。唯有把蜜罐诱捕平台真正融入日常安全运营,才能让其从"摆设"变成"利器"。
结语
在攻击手段日益复杂、内网边界日趋模糊的今天,单纯依赖被动防御已难以应对高级威胁。蜜罐诱捕平台以主动诱捕的思路,为企业提供了发现未知风险、追溯攻击来源、验证防护有效性的新视角。将其与零信任安全、安全态势感知、APT攻击检测等能力协同建设,有助于构建更加立体、更具韧性的网络安全防护体系。天翼网络安全持续关注欺骗防御与威胁情报领域的技术实践,助力企业把安全防线从"看得见"推向"防得住"。